직원에게 AI 계정만 열어 주고 계십니까
열어 줄 때 정할 것은 계정이 아니라 실행입니다. 8월 28일 Claude Code 2.1.248이 실행 도구를 통째로 빼는 모드를 넣었습니다. 대표가 정할 칸은 구분·사람·잠금 셋입니다.
AI를 남에게 열어 줄 때 정할 것은 계정이 아니라 실행입니다. 8월 28일 Claude Code 2.1.248은 명령을 돌리는 도구를 통째로 빼는 모드를 넣었고, 그 잠금은 개인 설정으로 풀리지 않습니다.
"계정만 주면 알아서 쓰겠지"
거르세요"읽기까지만 열어 뒀습니다"
믿으세요사고의 크기는 무엇을 읽었는지가 아니라 무엇을 실행했는지에서 갈립니다. 그 선은 대표가 먼저 긋습니다.
직원에게 AI를 쓰게 하고 싶습니다.
외주사에도 같은 도구를 붙여 주고 싶습니다.
막는 것은 대개 하나입니다. 무엇을 잘못 건드릴지 모르겠다는 것.
그래서 아예 안 열거나, 반대로 통째로 열어 둡니다. 정한 게 없다는 점에서는 둘이 같습니다.
구분
무서운 것은 읽는 쪽이 아니라 실행하는 쪽입니다
AI에게 파일을 보여 주는 일과 명령을 돌리게 하는 일은 크기가 다릅니다.
읽는 동안 회사에서 바뀌는 것은 없습니다. 잘못 읽으면 답이 틀릴 뿐이고, 틀린 답은 사람이 버리면 됩니다.
실행은 다릅니다.
파일이 지워지고, 메일이 나가고, 값이 바뀝니다.
그리고 AI를 실제로 만지는 손이 대표가 아닌 경우가 많습니다.
저는 디자인 팀 직원입니다
ai로 마케팅, 홈페이지 자동업로드등
실제 상담 기록 (2026 · 신원 비식별)
문의를 넣은 사람이 대표가 아니라 팀 직원이었습니다. 도구를 붙여 달라는 요청도 직원 쪽에서 먼저 나옵니다.
회사에 들어온 도구는 대표 손에만 머물지 않습니다. 여는 폭을 사람 봐 가며 정하면 사람이 바뀔 때마다 다시 흔들립니다.
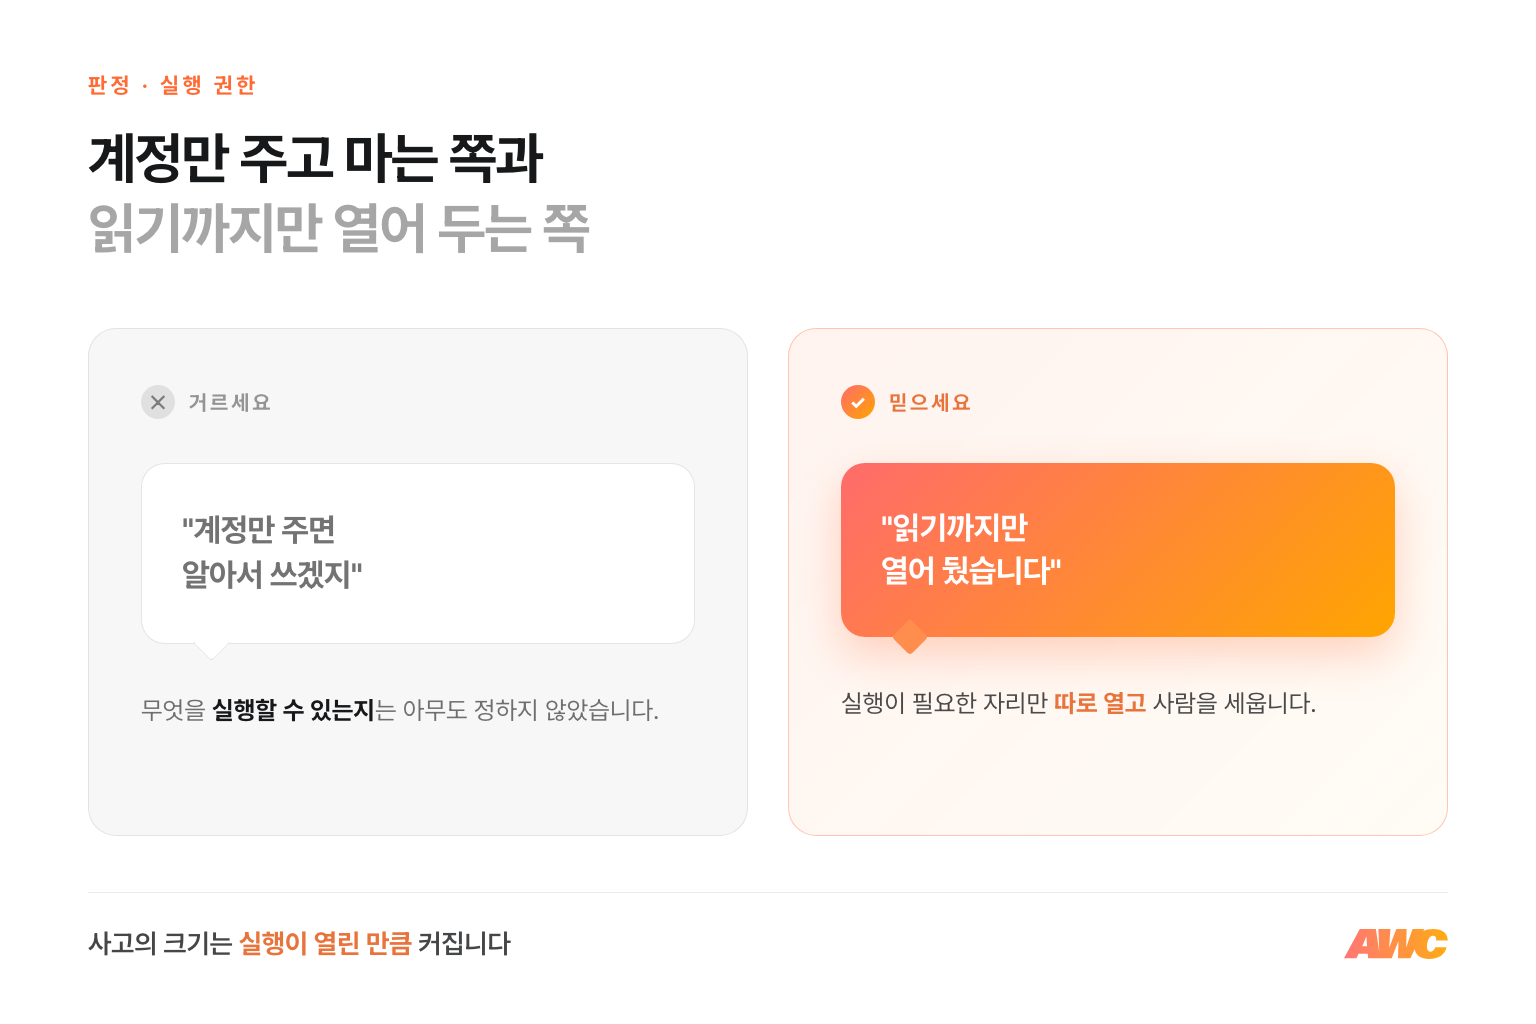
무엇을 읽느냐가 아니라 무엇을 실행하느냐에서 사고의 크기가 갈립니다.
원문
8월 28일에 붙은 한 줄
2026년 8월 28일 아침 공개된 Claude Code 2.1.248 변경 기록에 모드가 하나 붙었습니다.
"Added `--restricted` (or `CLAUDE_CODE_RESTRICTED=1`): removes the built-in tools that run commands or code and `WebFetch` (unless named in `--tools`), keeps file tools inside the working directory, refuses `bypassPermissions`, and ignores user, project and local settings files"
명령이나 코드를 실행하는 기본 도구, 그리고 웹에서 가져오는 도구가 아예 빠집니다. 파일을 다루는 도구는 남지만 작업 폴더 밖으로 나가지 못합니다.
권한 확인을 통째로 건너뛰는 설정은 거부합니다.
대표가 볼 줄은 마지막입니다.
사용자 설정, 프로젝트 설정, 로컬 설정 파일을 통째로 무시합니다.
현장에서 설정 파일을 고쳐 조용히 푸는 길이 없다는 뜻입니다. 사내 규칙이 무너지는 자리가 대개 거기입니다.
기능이 하나 늘어난 이야기로 읽으면 남는 게 없습니다. 열어 주는 폭을 도구가 아니라 회사가 정한다는 원칙이 스위치 하나로 들어온 것입니다.
경계
읽기만 해도 되는 일과 실행이 필요한 일을 갈랐습니까
회사 업무를 이 기준으로 훑으면 대부분이 읽기 쪽에 몰립니다.
자료 정리, 초안 작성, 검토, 비교.
여기까지는 결과가 화면에 나올 뿐 회사 안에서 움직이는 것이 없습니다.
실행이 필요한 자리는 생각보다 좁습니다. 그리고 그 좁은 자리가 대개 돈에 닿아 있습니다.
아 얘가 이렇게 작동하니까 여기까지만 시켜놓으면 이게 잘못될 일은 없겠나라는 걸.
실제 미팅 기록 (2026 · 신원 비식별)
불안이 꺼지는 지점은 도구를 믿게 되는 순간이 아니라 범위를 알게 되는 순간입니다.
여기까지만 시킨다는 선이 있으면 그 밖에서는 아무 일도 일어나지 않습니다. 읽기로 끝나는 업무를 골라내는 일이 그 선을 긋는 첫 작업입니다.
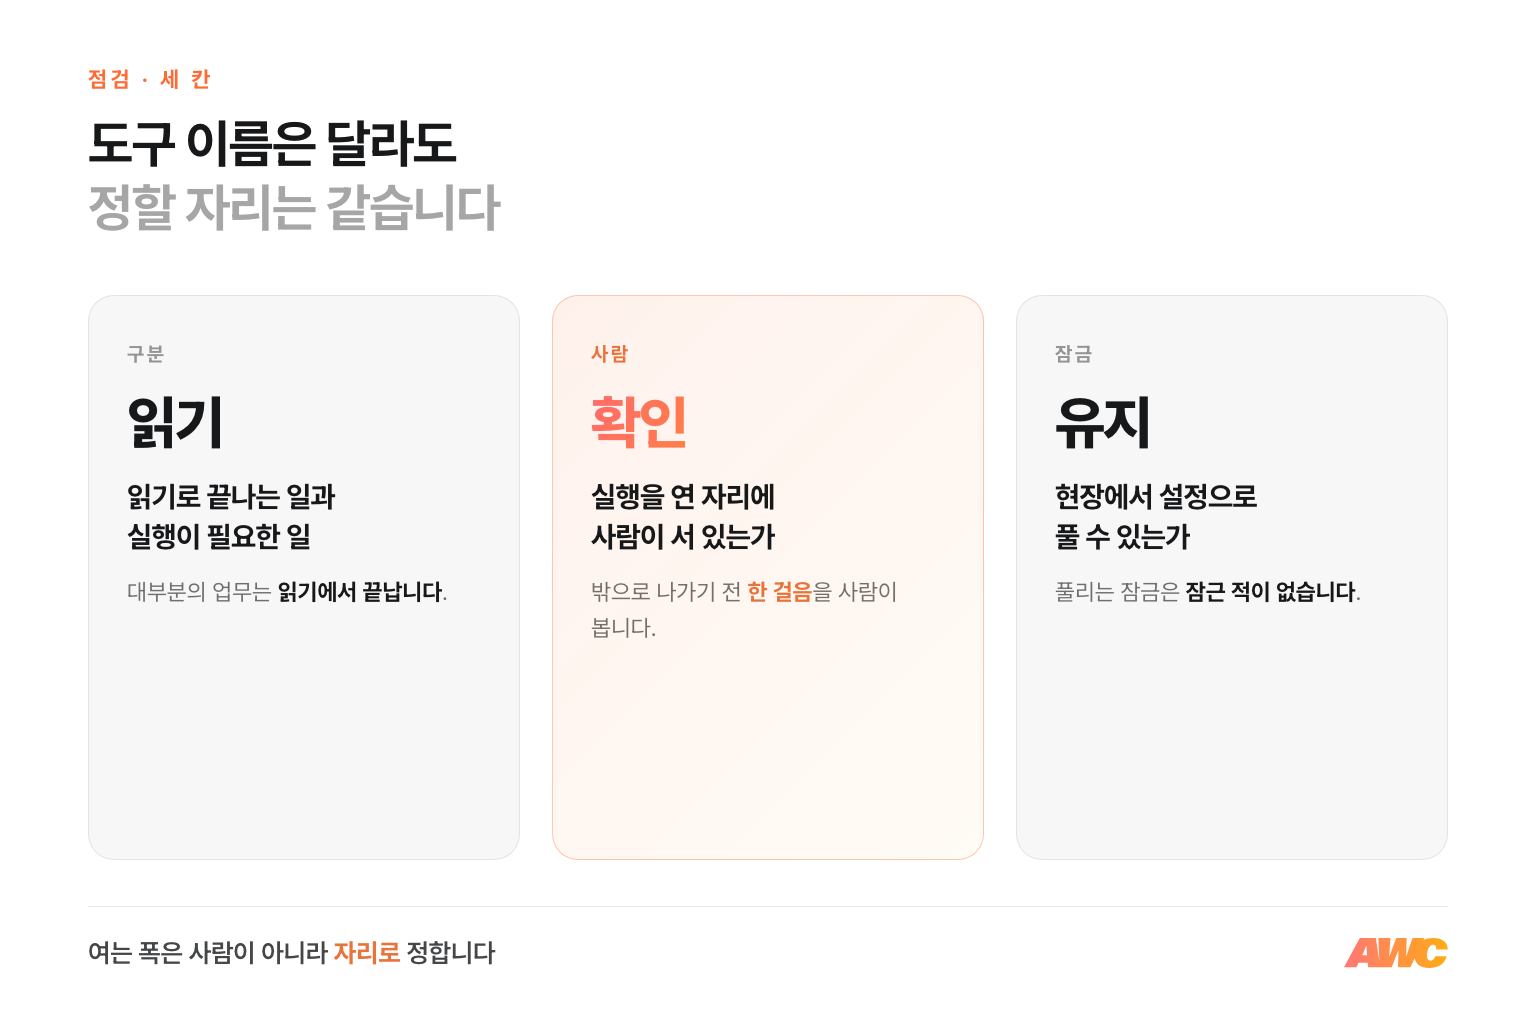
읽기로 끝나는 일에 실행 권한을 얹어 둘 이유는 없습니다.
사람
실행을 연 자리에 사람이 서 있습니까
실행을 열기로 했다면 그다음 안전장치는 도구가 아닙니다.
설정으로 정할 수 있는 것은 할 수 있는 일의 종류까지입니다. 그 종류 안에서 무엇을 할지는 사람이 봅니다.
상담에서 자동 등록이나 자동 발송 이야기가 나올 때 답이 늘 같은 이유도 여기 있습니다.
모든 계좌 연동과 개인 금융 비서는 데이터 연결 방식과 보안 권한을 먼저 확인해야 합니다.
실제 상담 기록 (2026 · 신원 비식별)
초안까지는 기계가 만들고, 밖으로 나가는 한 걸음 앞에 사람이 섭니다.
이 한 걸음이 빠지면 잘못된 값이 그대로 고객에게 도착합니다. 도착한 뒤에 고치는 비용은 확인하는 시간보다 늘 큽니다.
실행을 연 자리에는 사람이 한 명 서 있어야 합니다.
잠금
우리가 건 잠금을 현장에서 풀 수 있습니까
세 번째 칸은 걸어 둔 잠금이 그대로 남느냐입니다.
8월 28일 원문의 마지막 줄이 이 자리입니다. 사용자 설정도, 프로젝트 설정도, 로컬 설정도 보지 않습니다.
회사에서 규칙이 풀리는 자리는 대개 설정 화면이 아니라 급한 상황입니다.
한 번 열어 준 것이 그대로 남습니다.
고객 장비에 우리가 들어갈 때 계정을 따로 만드는 이유도 같습니다. 구축 세션 런북에 이렇게 적혀 있습니다.
"우리는 대표님 계정으로 들어가지 않는다. 우리 몫의 방을 하나 따로 만든다. 이 구분이 나중에 권한 회수를 단순하게 만든다."
그 방은 관리자 권한이 없는 표준 계정입니다. 계약이 끝나면 방 하나를 지우는 것으로 회수가 끝납니다.
직원과 외주에게 여는 자리도 같은 모양이면 됩니다. 폭을 처음에 정하고, 그 폭이 개인 설정으로 넓어지지 않게 두는 것.
설정 한 번에 풀리는 잠금은 잠근 적이 없는 것과 같습니다.
정리
경고 신호
쓰라고 계정만 열어 주고 무엇을 실행할 수 있는지는 정하지 않았다
읽기로 끝나는 업무에도 실행 권한이 함께 열려 있다
밖으로 나가는 발송이나 등록이 사람 확인 없이 끝난다
급할 때 열어 준 권한을 다시 좁힌 기록이 없다
좋은 신호
업무 목록이 읽기와 실행 두 칸으로 나뉘어 있다
실행을 연 자리마다 확인하는 사람이 정해져 있다
현장에서 개인 설정으로는 못 푸는 잠금이 걸려 있다
권한을 회수하는 절차가 계약이나 인수인계에 적혀 있다
열어 주기 전에 정할 네 가지
이 일은 읽기까지입니까, 실행까지입니까?
대부분의 업무는 읽기에서 끝납니다. 끝나는 일에 실행을 얹지 않습니다.실행을 연 자리는 몇 곳입니까?
셀 수 있어야 지킬 수 있습니다. 세어 보면 대개 생각보다 적습니다.그 자리에서 밖으로 나가기 전에 누가 봅니까?
이름이 없으면 아무도 안 보는 것과 같습니다.우리가 건 잠금을 누가 풀 수 있습니까?
개인 설정으로 풀리는 잠금은 잠근 적이 없는 것입니다.
자주 묻는 질문
Q. 직원에게 AI를 열어 주면 회사 파일을 다 볼 수 있게 됩니까?
여는 방식에 따라 다릅니다. 2026년 8월 28일 Claude Code 2.1.248에 붙은 제한 모드는 파일 도구를 작업 폴더 안에 묶어 둡니다. 폴더를 정해 주고 그 밖으로 나가지 못하게 하는 방식이 기본이 되어야 합니다.
Q. 실행을 막으면 AI가 할 수 있는 일이 거의 없어지지 않습니까?
자료 정리, 초안 작성, 검토, 비교는 읽기만으로 끝납니다. 회사에서 시간을 가장 많이 쓰는 업무가 대체로 여기에 있습니다.
Q. 우리는 그 도구를 안 쓰는데 상관이 있습니까?
확인할 자리는 도구 이름과 무관합니다. 어떤 도구든 명령을 돌리는 자리와 밖에서 가져오는 자리가 있고, 그 둘을 열었는지 아닌지가 사고의 크기를 정합니다.
Q. 한 번 잠가 두면 계속 유지됩니까?
도구마다 다르고, 그 차이가 이번 변경의 마지막 줄입니다. 원문은 이 모드가 사용자와 프로젝트, 로컬 설정 파일을 무시한다고 적습니다. 쓰는 도구가 개인 설정으로 풀리는 구조라면 잠금이 아니라 권고입니다.
함께 보면 좋은 글
읽은 다음
아이디어를 실행 구조로 바꿔보세요
업무별 Trigger, Agent, Human Checkpoint가 정리된 Workflow를 확인할 수 있습니다.